4 Min. Lesezeit
Datenschutz wird im Interface sichtbar
Menschen achten stärker darauf, warum ein Formular Angaben verlangt, wann Tracking beginnt und wie eine Funktion ihre Datennutzung erklärt. Klare Felder, sparsame Erhebung und verständliche Auswahlmöglichkeiten unterstützen Vertrauen und reduzieren unnötige Verarbeitung im Hintergrund.
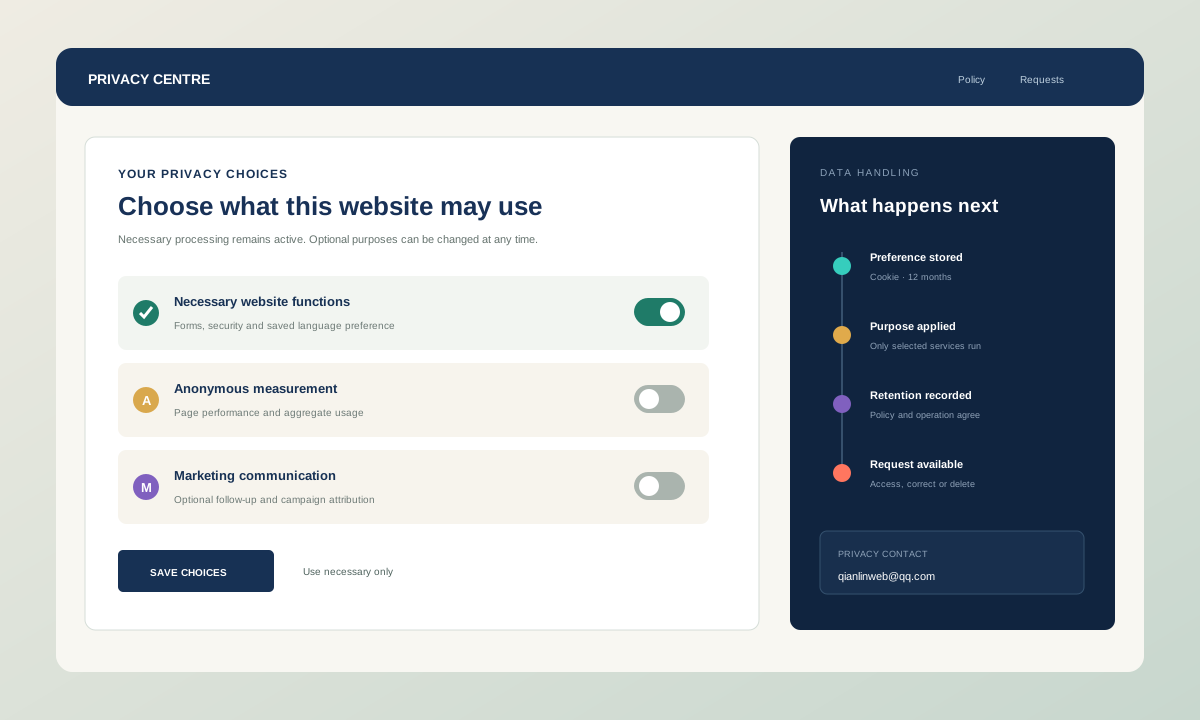
Das Interface zeigt das Datenmodell
Ein Formular macht Datenentscheidungen sichtbar. Jedes Feld braucht einen praktischen Zweck; optionale Angaben dürfen nicht wie Pflichtfelder wirken. Kurze Erklärungen helfen bei sensiblen oder ungewöhnlichen Fragen.
Ordnen Sie jedes sichtbare Feld dem Ort zu, an dem sein Wert liegt: einem E-Mail-Posteingang, einer Datenbank, einem Analysetool oder einem externen Dienst. Diese einfache Bestandsaufnahme macht Felder sichtbar, die kein Workflow verwendet, und erleichtert die Erläuterung der erforderlichen Verarbeitung. Außerdem erhalten Entwickler eine konkrete Liste für Zugriffskontroll- und Löscharbeiten.
Erstellen Sie einen Datenbestand aus der Live-Reise. Erfassen Sie für jedes Feld, jedes Cookie und jede technische Kennung, wohin es gesendet wird, wer darauf zugreifen kann, warum es benötigt wird und wie das Löschen funktioniert. Fügen Sie E-Mail-Zustellung, Anwendungsprotokolle, Backups und externe Links hinzu. Dieses Inventar unterstützt sowohl Schnittstellenkopien als auch technische Kontrollen. Es verhindert außerdem, dass eine Datenschutzseite Analysen, Werbung oder Konten beschreibt, die die Website tatsächlich nicht verwendet.
Pflicht und optionale Verarbeitung trennen
Nur Daten erfassen, die für die Aufgabe nötig sind, und optionale Verarbeitung direkt erklären.
Einwilligungen müssen die tatsächliche Verarbeitung steuern. Notwendige Anfragebearbeitung, optionale Analyse und Marketingkontakt haben unterschiedliche Zwecke und werden getrennt beschrieben.
Die Einwilligung sollte nachvollziehbar bleiben, wenn jemand einen optionalen Zweck ablehnt. Der Hauptdienst muss weiterhin funktionieren, wenn die optionale Verarbeitung nicht erforderlich ist. Vermeiden Sie es, Analyse, Marketing und Anfragebearbeitung unter einer vagen Auswahl zu bündeln, da die Schnittstelle dann weder dem Besucher noch dem Implementierungsteam eine klare Anweisung gibt.
Platzieren Sie Erklärungen am Entscheidungspunkt. Ein Formular kann erforderliche Felder identifizieren und auf die Datenschutzrichtlinie verweisen, während eine optionale Messkontrolle den separaten Zweck erläutern kann. Vermeiden Sie es, Besucher dazu zu zwingen, eine unabhängige Verarbeitung zu akzeptieren, um eine Anfrage zu senden. Die Bezeichnungen und das zugrunde liegende Verhalten müssen übereinstimmen: Durch das Ablehnen einer optionalen Kategorie sollte die Ausführung dieses Codes verhindert werden, und eine erforderliche Serviceaktion sollte nicht als Marketingeinwilligung getarnt werden.
Aufbewahrung muss zum Betrieb passen
Einwilligung, Aufbewahrung und Löschung an die Aussage der Oberfläche koppeln.
Aufbewahrung wird relevant, sobald Anfragen, Kontodaten oder Dateien gespeichert werden. Richtlinie, Löschprozess und Anwendung müssen dieselben Fristen und Ausnahmen nennen.
Aufbewahrungsregeln benötigen einen operativen Auslöser, beispielsweise eine gelöste Anfrage oder ein geschlossenes Konto, und einen Eigentümer, der die Löschung durchführen kann. Durch das Schreiben einer unbefristeten Zusage in eine Richtlinie werden alte Datensätze nicht gelöscht. Das Produkt, der Posteingang und die Backups sollten gemeinsam überprüft werden, damit die veröffentlichte Erklärung mit den tatsächlich verwendeten Systemen übereinstimmt.
Für die Aufbewahrung von Terminen oder betrieblichen Ereignissen kann das Team einen Antrag stellen. Anfragen können nach einem festgelegten Zeitraum überprüft werden, während Sicherheitsprotokolle möglicherweise einem kürzeren Zeitplan folgen. Dokumentieren Sie Ausnahmen, die für Streitigkeiten oder rechtliche Verpflichtungen erforderlich sind, ohne standardmäßig eine unbefristete Speicherung zu beanspruchen. Testen Sie das Löschen im gesamten Posteingang, im Anwendungsspeicher und in Backups gemäß dem veröffentlichten Prozess. Weisen Sie einen Eigentümer zu, damit die Aufbewahrung nicht eine Richtlinienanweisung ohne entsprechende Aktion bleibt.
Einen Weg für Korrektur, Löschung und Fragen anbieten.
Besucher brauchen einen funktionierenden Weg für Auskunft, Korrektur und Löschung. Das zuständige Team muss Speicherorte, Auftragsverarbeiter und technisch löschbare Daten kennen.
Praktische Prüfungen
- Datenschutzanfragen sollten eine überwachte Kontaktadresse erreichen und einen dokumentierten internen Weg haben. Bestätigen Sie die Identität angemessen, durchsuchen Sie die im Datenbestand aufgeführten Systeme und erfassen Sie die Antwort. Die öffentliche Seite kann prägnant bleiben, wenn das Team dahinter weiß, wie die einzelnen Schritte ausgeführt werden.
Feldinventar, Einwilligungen, Aufbewahrungsregeln und Anfragen müssen mit der veröffentlichten Datenschutzerklärung übereinstimmen.
Externe Dienste sollten nach Funktion benannt und in der User Journey widergespiegelt werden. Beim Öffnen von WhatsApp wechselt der Besucher zu einem anderen Anbieter; Das Versenden von E-Mails erfolgt über den konfigurierten E-Mail-Dienst. Hosting- und Proxy-Protokolle verarbeiten technische Anfragen. Erklären Sie diese Zusammenhänge genau, ohne die Kontrolle über die Richtlinien eines anderen Anbieters zu suggerieren. Halten Sie die Seite aktuell, wenn ein neues Analysetool, eine neue Einbettung, ein neues Kontosystem oder eine neue Datenbank eingeführt wird, da diese Änderung den tatsächlichen Datenfluss verändert.
Passende Leistung