5 min de lectura
La privacidad se hace visible en la interfaz
Las personas se fijan en por qué un formulario pide un dato, cuándo comienza el seguimiento y si una función explica cómo usa la información. Campos claros, una recogida limitada y controles comprensibles ayudan a generar confianza y reducen tratamiento innecesario en el software.
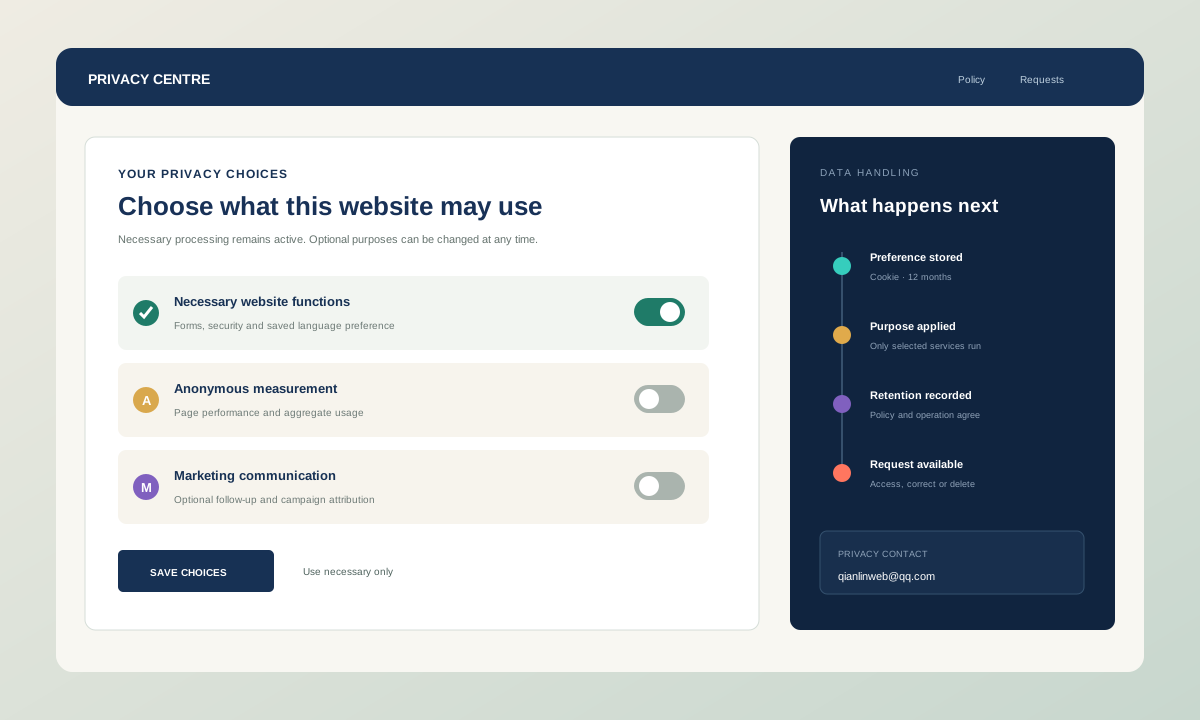
La interfaz muestra el modelo de datos
Un formulario hace visibles las decisiones sobre datos. Cada campo necesita un propósito práctico y lo opcional no debe parecer obligatorio. Las preguntas sensibles o poco habituales agradecen una explicación cercana.
Asigne cada campo visible al lugar donde va su valor: una bandeja de entrada de correo electrónico, una base de datos, una herramienta de análisis o un servicio externo. Este inventario simple expone campos que ningún flujo de trabajo utiliza y facilita la explicación del procesamiento necesario. También brinda a los desarrolladores una lista concreta para el control de acceso y el trabajo de eliminación.
Cree un inventario de datos desde el viaje en vivo. Para cada campo, cookie e identificador técnico, registre dónde se envía, quién puede acceder a él, por qué es necesario y cómo funciona la eliminación. Incluya entrega de correo electrónico, registros de aplicaciones, copias de seguridad y enlaces externos. Este inventario admite tanto copias de interfaz como controles de ingeniería. También impide que una página de privacidad describa análisis, publicidad o cuentas que el sitio web no utiliza realmente.
Separar datos necesarios y uso opcional
Recoger solo los campos necesarios y explicar el tratamiento opcional al elegirlo.
Los controles de consentimiento deben modificar el tratamiento real. La gestión necesaria de una consulta, la analítica opcional y el contacto comercial tienen fines distintos y se explican por separado.
El consentimiento debe seguir siendo comprensible cuando alguien rechaza un propósito opcional. El servicio principal aún necesita funcionar cuando no se requiere el procesamiento opcional. Evite agrupar análisis, marketing y manejo de consultas en una opción vaga, porque la interfaz no brinda instrucciones claras ni al visitante ni al equipo de implementación.
Colocar explicaciones en el punto de decisión. Un formulario puede identificar los campos requeridos y enlazar con la política de privacidad, mientras que un control de medición opcional puede explicar su propósito separado. Evite obligar a los visitantes a aceptar un procesamiento no relacionado para enviar una consulta. Las etiquetas y el comportamiento subyacente deben estar de acuerdo: rechazar una categoría opcional debe impedir que ese código se ejecute, y una acción de servicio requerida no debe disfrazarse de consentimiento de marketing.
La conservación debe coincidir con la operación
Alinear consentimiento, conservación y borrado con lo que comunica la interfaz.
La retención afecta a la interfaz cuando se guardan consultas, cuentas o archivos. La política, el proceso de borrado y la aplicación deben describir los mismos plazos y excepciones.
Las reglas de retención necesitan un desencadenante operativo, como una consulta resuelta o una cuenta cerrada, y un propietario que pueda llevar a cabo la eliminación. Escribir una promesa indefinida en una póliza no elimina los registros antiguos. El producto, la bandeja de entrada y las copias de seguridad deben revisarse juntos para que la explicación publicada coincida con los sistemas realmente utilizados.
Las consultas pueden ser revisadas después de un período definido, mientras que los registros de seguridad pueden seguir un calendario más corto. Documente las excepciones requeridas para disputas u obligaciones legales sin reclamar el almacenamiento indefinido por defecto. Compruebe la eliminación en la bandeja de entrada, el almacén de aplicaciones y las copias de seguridad de acuerdo con el proceso publicado. Asignar a un propietario para que la retención no siga siendo una declaración de política sin acción correspondiente.
Ofrecer una vía para corregir, borrar y preguntar.
Los visitantes necesitan una vía operativa para solicitar acceso, corrección o eliminación. El equipo debe conocer dónde se guardan los datos, qué proveedores los reciben y qué puede borrarse.
Comprobaciones prácticas
- Las solicitudes de privacidad deben llegar a una dirección de contacto monitoreada y tener una ruta interna documentada. Confirmar la identidad de manera proporcionada, buscar los sistemas listados en el inventario de datos y registrar la respuesta. La página pública puede ser concisa cuando el equipo que la respalda sabe cómo completar cada paso.
El inventario de campos, el consentimiento, la retención y las solicitudes deben coincidir con la política de privacidad publicada.
Los servicios externos deben ser nombrados por función y reflejados en el viaje del usuario. Abriendo WhatsApp mueve al visitante a otro proveedor; enviando correo electrónico implica el servicio de correo configurado; hosting y registros proxy procesan peticiones técnicas. Explique estas relaciones con precisión sin sugerir el control sobre la política de otro proveedor. Mantenga la página actualizada cuando se introduzca una nueva herramienta de análisis, incrustar, sistema de cuenta o base de datos, porque ese cambio altera el flujo de datos real.
Servicio relacionado