5 min de lecture
La confidentialité devient visible dans l’interface
Les visiteurs remarquent pourquoi un formulaire demande une donnée, quand le suivi commence et si une fonction explique son usage des informations. Des champs clairs, une collecte limitée et des choix compréhensibles renforcent la confiance tout en réduisant le traitement inutile côté logiciel.
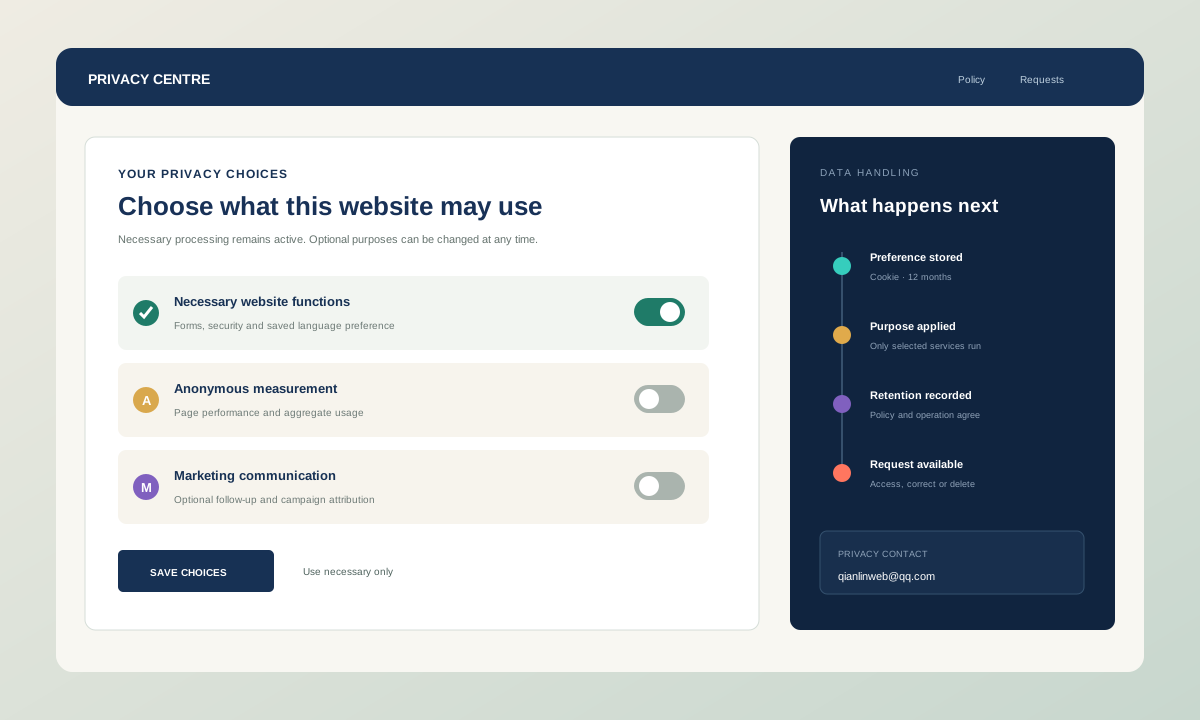
L’interface révèle le modèle de données
Un formulaire rend visibles les choix de données. Chaque champ doit servir un objectif concret et une donnée facultative ne doit pas sembler obligatoire. Une explication courte aide pour les demandes sensibles ou inhabituelles.
Mappez chaque champ visible à l'endroit où va sa valeur : une boîte de réception de courrier électronique, une base de données, un outil d'analyse ou un service externe. Cet inventaire simple expose les champs qu'aucun workflow n'utilise et facilite l'explication des traitements nécessaires. Il donne également aux développeurs une liste concrète des travaux de contrôle d'accès et de suppression.
Créez un inventaire de données à partir du trajet en direct. Pour chaque champ, cookie et identifiant technique, enregistrez où il est envoyé, qui peut y accéder, pourquoi il est nécessaire et comment la suppression fonctionne. Inclure la livraison de courriels, les journaux d'applications, les sauvegardes et les liens externes. Cet inventaire prend en charge à la fois la copie d'interface et les contrôles d'ingénierie. Il empêche également une page de confidentialité de décrire l'analyse, la publicité ou les comptes que le site Web n'utilise pas réellement.
Séparer données nécessaires et traitement facultatif
Demander uniquement les données utiles et expliquer les traitements facultatifs au moment du choix.
Les contrôles de consentement doivent correspondre au traitement réel. La gestion nécessaire d’une demande, la mesure facultative et le contact marketing ont des finalités différentes et doivent être présentés séparément.
Le consentement doit rester compréhensible lorsqu’une personne refuse une finalité facultative. Le service principal doit toujours fonctionner là où le traitement facultatif n'est pas requis. Évitez de regrouper l'analyse, le marketing et le traitement des demandes sous un seul choix vague, car l'interface ne donne alors ni au visiteur ni à l'équipe de mise en œuvre une instruction claire.
Placez des explications au point de décision. Un formulaire peut identifier les champs requis et le lien vers la politique de confidentialité, tandis qu'un contrôle de mesure facultatif peut expliquer son objectif distinct. Évitez d'obliger les visiteurs à accepter un traitement non lié pour envoyer une demande. Les étiquettes et le comportement sous-jacent doivent convenir : le déclin d'une catégorie facultative devrait empêcher que le code fonctionne, et une mesure de service requise ne devrait pas être déguisée en consentement de marketing.
La conservation doit suivre les opérations
Aligner consentement, conservation et suppression sur les indications visibles.
La conservation concerne l’interface dès que le service stocke demandes, comptes ou fichiers. La politique, le processus de suppression et l’application doivent annoncer les mêmes durées et exceptions.
Les règles de conservation nécessitent un déclencheur opérationnel, tel qu'une demande résolue ou un compte fermé, et un propriétaire capable d'effectuer la suppression. L'écriture d'une promesse indéfinie dans une politique ne supprime pas les anciens enregistrements. Le produit, la boîte de réception et les sauvegardes doivent être examinés ensemble afin que l'explication publiée corresponde aux systèmes réellement utilisés.
Les demandes de renseignements peuvent être examinées après une période définie, tandis que les journaux de sécurité peuvent suivre un calendrier plus court. Exemptions de documents requises pour les différends ou les obligations légales sans réclamer un stockage indéfini par défaut. Suppression des tests dans la boîte de réception, le magasin d'applications et les sauvegardes selon le processus publié. Assigner un propriétaire de sorte que la conservation ne demeure pas un énoncé de politique sans action correspondante.
Prévoir une voie pour correction, suppression et questions.
Les visiteurs ont besoin d’un moyen opérationnel pour demander accès, rectification ou suppression. L’équipe doit connaître les lieux de stockage, les prestataires concernés et les données qui peuvent être retirées.
Vérifications pratiques
- Les demandes de confidentialité doivent parvenir à une adresse de contact surveillée et avoir un itinéraire interne documenté. Confirmez l'identité de manière proportionnée, recherchez les systèmes répertoriés dans l'inventaire des données et enregistrez la réponse. La page publique peut rester concise lorsque l'équipe derrière elle sait comment réaliser chaque étape.
L’inventaire des champs, le consentement, la conservation et les demandes doivent correspondre à la politique de confidentialité publiée.
Ouverture de WhatsApp déplace le visiteur vers un autre fournisseur; l'envoi d'email implique le service de messagerie configuré; l'hébergement et les journaux mandataires traitent les demandes techniques. Expliquez ces relations avec précision sans suggérer de contrôle sur la politique d'un autre fournisseur. Gardez la page à jour lorsqu'un nouvel outil d'analyse, d'intégration, de système de compte ou de base de données est introduit, car ce changement modifie le flux de données réel.
Service associé